ファイアウォールとは[情報セキュリティマネジメント講座]

今回は情報セキュリティマネジメント試験で問われるファイアウォールについて学習します。
ファイアウォール
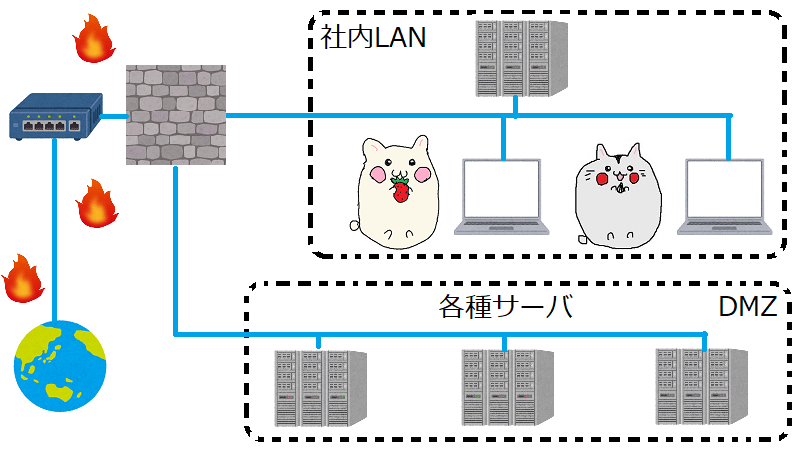
ファイアウォールはインターネット(外部)と組織内ネットワーク(内部)の間に配置し、外部からの不正アクセスや内部からの不正な通信を遮断する役割があります。
例を挙げると、外部からであればブラックリストに載っているような怪しいサイトからのアクセスをブロックし、内部からであればプロキシサーバを経由しない外部への通信をブロックします。
パケットフィルタリング
パケットフィルタリング型のファイアウォールについては、IPアドレスやポート番号を元にルールを設定しそのルールにしたがって通信を絞り込みます。
フィルタリングするかどうかはパケットと呼ばれる分割されたデータのヘッダ部を見ることで判断します。
通信内容は対象外で見ないという点も押さえておきましょう。
ルール設定
ファイアウォールの設定としては以下の二つが挙げられます。
- ホワイトリスト方式・・・通信を許可する対象のみをリスト化し、該当通信以外を遮断する
- ブラックリスト方式・・・通信を禁止する対象のみをリスト化し、該当通信以外を許可する
ファイアウォールでは多くの場合、まずホワイトリストで許可する通信を設定してからブラックリストで禁止するルールを決定します。
ファイアウォールで防げない通信
ファイアウォールはブラックリスト方式によって通過禁止と定めたルールについては遮断できます。
しかしホワイトリスト方式で通過許可とした場合、その通信を攻撃者に乗っ取られるなどして悪用された場合攻撃は防げません。
具体的には以下のような攻撃は防げません。
- DoS攻撃・・・ファイアウォールでは悪意の有無を判断できないため、通信を許可されている場合通信帯域に過負荷を与えるような攻撃は防げません。
- スクリプト攻撃・・・文字を入力させて不正な動作を行わせる攻撃は通信自体が正規の場合防げません。
ルータ
ルータは異なるネットワーク同士を繋げる機器です。

ルータとファイアウォールはそれぞれネットワーク間に挟まれる機器なので似ています。また、中にはファイアウォール機能を搭載したルータも登場しています。
ただ、本来の目的は違うので、その点を押さえておきましょう。
- ルータ・・・本来の目的はデータの転送
- ファイアウォール・・・本来の目的は不正な通信の遮断
パーソナルファイアウォール
パーソナルファイアウォールは不正な通信の通過を禁止したり、正規の通信の通過を許可したりするソフトウェアです。
パーソナルファイアウォールの強みとしてはサイバー攻撃により不正侵入されたとしても、そこから同じネットワーク上の別の情報機器に被害を広めないための内部対策や、情報を外部に出させない出口対策に活用できます。
WAF
WAF(Web Application Firewall)はWebアプリケーションを攻撃から守ることに特化したソフトウェアです。
Webアプリケーションの脆弱性に対抗するため、本来であれば開発者が対策を講じなければいけませんがそれは現実的ではありません。
そこでWAFを使って攻撃による被害を押さえます。
それぞれのファイアウォールの関係は以下の通りです。
| 製品の種類 | 目的 | |
| ファイアウォール | ハードウェア(物理)・ソフトウェア | インターネットと組織内の境界に配置して外部からの不正侵入や内部からの情報漏洩を防ぐ。 |
| パーソナル ファイアウォール |
ソフトウェア | 組織内ネットワーク内の各情報機器に導入し、内部での被害拡大や情報の外部流失を防ぐ。 |
| WAF | ソフトウェア | Webアプリケーションへの攻撃に特化して防御する。通信内容を検出して有害かどうかの判断も可能。 |
ファイアウォール・問題
実際に例題を解いて問題に慣れていきましょう。
問題
問1
社内ネットワークとインターネットの接続点に,ステートフルインスペクション機能をもたない,静的なパケットフィルタリング型のファイアウォールを設置している。このネットワーク構成において,社内のPCからインターネット上のSMTPサーバに電子メールを送信できるようにするとき,ファイアウォールで通過を許可するTCPパケットのポート番号の組合せはどれか。ここで,SMTP通信には,デフォルトのポート番号を使うものとする。(H.30/春)
| 送信元 | 宛先 | 送信元 ポート番号 |
宛先 ポート番号 |
|
| ア | PC | SMTPサーバ | 25 | 1024以上 |
| SMTPサーバ | PC | 1024以上 | 25 | |
| イ | PC | SMTPサーバ | 110 | 1024以上 |
| SMTPサーバ | PC | 1024以上 | 110 | |
| ウ | PC | SMTPサーバ | 1024以上 | 25 |
| SMTPサーバ | PC | 25 | 1024以上 | |
| エ | PC | SMTPサーバ | 1024以上 | 110 |
| SMTPサーバ | PC | 110 | 1024以上 |
ア
イ
ウ
エ
問2
WAFの説明はどれか。(H.30/秋)
ア Webサイトに対するアクセス内容を監視し,攻撃とみなされるパターンを検知したときに当該アクセスを遮断する。
イ Wi-Fiアライアンスが認定した無線LANの暗号化方式の規格であり,AES暗号に対応している。
ウ さまざまなシステムの動作ログを一元的に蓄積,管理し,セキュリティ上の脅威となる事象をいち早く検知,分析する。
エ ファイアウォール機能を有し,マルウェア対策機能,侵入検知機能などの複数のセキュリティ機能を連携させ,統合的に管理する。
解説(クリックで展開)
ファイアウォール・まとめ
今回はファイアウォールについて学習しました。
それぞれの製品が守備できる範囲や設定については頻出です。例題を通して答えられるようにしておきましょう。
次回はDMZについて学習します。
いて解説しています。DMZの役割や置く場所をしっかりと押さえておきましょう。


読んだ知識を、実際の問題で確かめよう
科目Aの知識を科目Bにつなげる
情報セキュリティマネジメント試験の過去問題・予想問題を無料で掲載しています。 解説や図解を活用しながら、科目Aで学んだ知識を科目Bで使える判断力へとつなげましょう。

- 科目Bにつながる判断軸 正解を覚えるだけでなく、事例文からリスクや対策を読み取り、適切に判断するための考え方まで学べます。
- 解説・図解で知識を整理 セキュリティ用語や仕組みをわかりやすく整理し、似た用語との違いや迷いやすいポイントまで確認できます。
- 予想問題で未知の論点対策 過去問だけでは補いにくい未出・薄出論点にも挑戦し、本番で初めて見る問題への対応力を高められます。
アカウント登録なしでも、すべての問題を無料で利用できます
無料登録すると、解答履歴・正答率・復習状況が保存され、続きから学習できます