
レイアウト上におけるセキュリティ対策|情報セキュリティマネジメント 令和4年 サンプル問題 問53
出典:令和4年度 サンプル問題 科目B 問53
分野:科目B / 情報資産に関する情報セキュリティ要求事項の提示
A社は,高級家具を販売する企業である。A社は2年前に消費者に直接通信販売する新規事業を開始した。それまでA社は,個人情報はほとんど取り扱っていなかったが,通信販売事業を開始したことによって,複合機で印刷した送り状など,顧客の個人情報を大量に扱うようになってきた。そのため,オフィス内に通販事業部エリアを設け,個人情報が漏えいしないよう対策した。具体的には,通販事業部エリアの出入口に,ICカード認証でドアを解錠するシステムを設置し,通販事業部の従業員だけが通販事業部エリアに入退室できるようにした。他のエリアはA社の全従業員が自由に利用できるようにしている。図1は,A社のオフィスのレイアウトである。
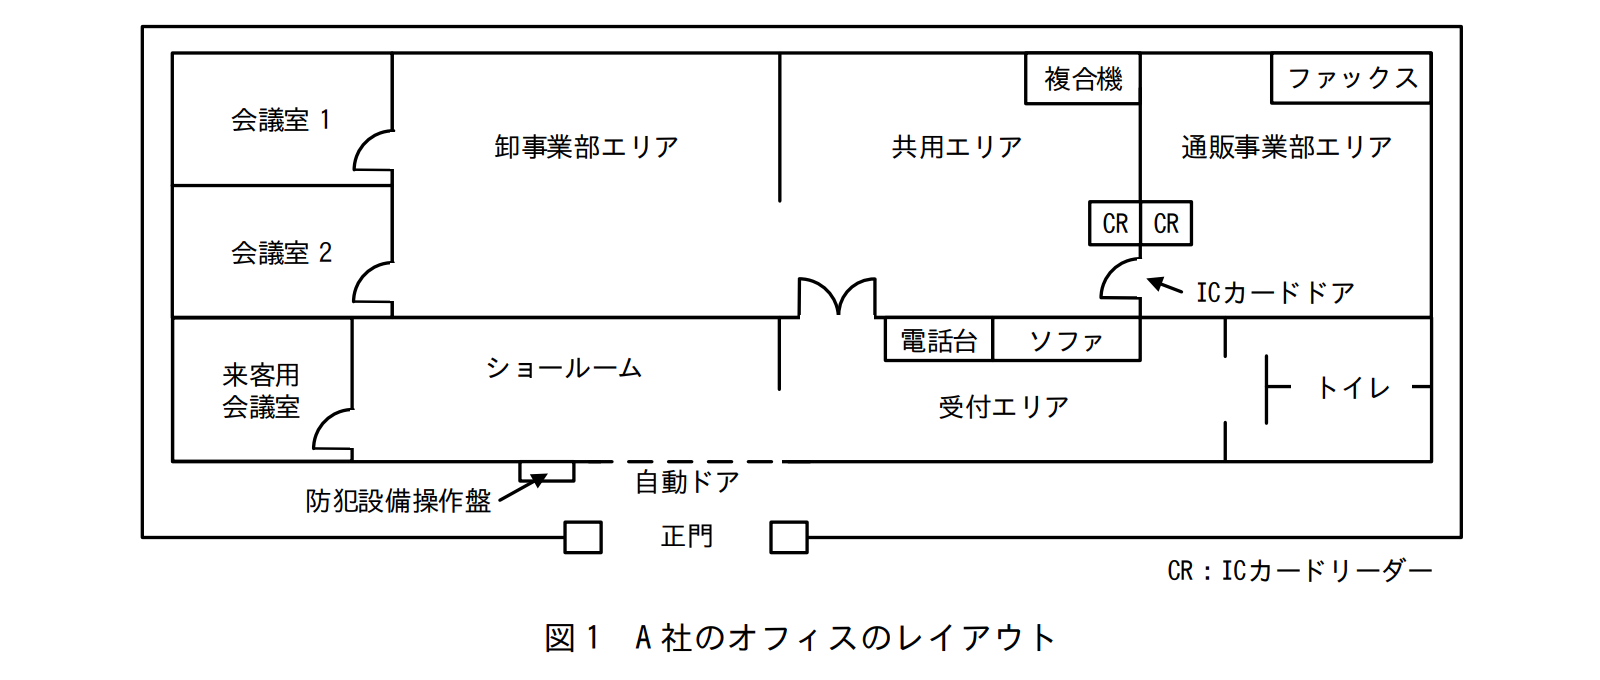 このレイアウトでの業務を観察したところ,通販事業部エリアへの入室時に,A社の従業員同士による共連れが行われているという問題点が発見され,改善案を考えることになった。
設問 改善案として適切なものだけを全て挙げた組合せを,解答群の中から選べ。
(一)ICカードドアに監視カメラを設置し,1年に1回監視カメラの映像をチェックする。
(二)ICカードドアの脇に,共連れのもたらすリスクを知らせる標語を掲示する。
(三)ICカードドアを,AESの暗号方式を用いたものに変更する。
(四)ICカードの認証に加えて指静脈認証も行うようにする。
(五)正門内側の自動ドアに共連れ防止用のアンチパスバックを導入する。
(六)通販事業部エリア内では,従業員証を常に見えるところに携帯する。
(七)共連れを発見した場合は従業員同士で個別に注意する。
解答群
このレイアウトでの業務を観察したところ,通販事業部エリアへの入室時に,A社の従業員同士による共連れが行われているという問題点が発見され,改善案を考えることになった。
設問 改善案として適切なものだけを全て挙げた組合せを,解答群の中から選べ。
(一)ICカードドアに監視カメラを設置し,1年に1回監視カメラの映像をチェックする。
(二)ICカードドアの脇に,共連れのもたらすリスクを知らせる標語を掲示する。
(三)ICカードドアを,AESの暗号方式を用いたものに変更する。
(四)ICカードの認証に加えて指静脈認証も行うようにする。
(五)正門内側の自動ドアに共連れ防止用のアンチパスバックを導入する。
(六)通販事業部エリア内では,従業員証を常に見えるところに携帯する。
(七)共連れを発見した場合は従業員同士で個別に注意する。
解答群- ア:(一),(二)
- イ:(一),(四)
- ウ:(一),(五)
- エ:(二),(三)
- オ:(二),(七)
- カ:(三),(六)
- キ:(三),(七)
- ク:(四),(六)
- ケ:(五),(六)
- コ:(五),(七)
TSUNAGARU-ADVICE
まず押さえたいこと
この事例で改善したいのは、認証を受けた従業員の後について、認証していない人が通販事業部エリアへ入る共連れです。そのため、共連れを行わないようリスクを周知することや、実際に共連れを見つけた際に注意することは、問題となっている行動そのものを減らす対策になります。
事例を読むときの判断軸
対策が高度かどうかではなく、共連れという原因に直接効くかを確認します。ICカードに指静脈認証を追加しても、認証済みの人の後ろから入る行為は防げません。AESへの変更はICカードの暗号強度に関する対策であり、共連れとは無関係です。また、正門へのアンチパスバックは通販事業部エリアの出入口に対する対策ではありません。共連れのリスクを周知し、発見時に注意するという人的・運用的対策を選びます。
上位試験につなげるために
上位試験では、対策を選ぶときに脅威 → 攻撃・不正行為の成立条件 → 対策が遮断するポイントを対応付けることが重要です。認証方式を強化しても物理的な共連れには効かないように、技術的対策を増やせばよいとは限りません。対象となるリスクに対して、物理的対策、技術的対策、人的・運用的対策のどれが有効かを切り分けて考えましょう。
この問題では、通販事業部エリアへの「共連れ」そのものを防止・抑止できる対策かを考えます。共連れとは、正規の利用者が認証してドアを開けた際に、認証していない別の人が一緒に入室する行為です。
(二)の「共連れのもたらすリスクを知らせる標語を掲示する」は、従業員に共連れを行わないよう意識付けする対策なので、共連れの抑止が期待できます。また、(七)の「共連れを発見した場合は従業員同士で個別に注意する」も、共連れを許容しない運用を徹底することで再発防止や抑止につながります。
したがって、適切なのは(二)と(七)であり、オです。
この問題では、「ICカード認証を強くすれば共連れを防げる」とは限らない点が重要です。共連れでは、正規の利用者がドアを開けた後に別の人が通過するので、認証方式そのものを強化しても直接的な対策にはなりません。
❌他選択肢が誤りの理由(一):ICカードドアに監視カメラを設置し,1年に1回監視カメラの映像をチェックする。
⇒監視カメラの映像を1年に1回しか確認しないため、共連れを迅速に発見したり、その場で防止したりする対策としては不十分です。
(三):ICカードドアを,AESの暗号方式を用いたものに変更する。
⇒AESは暗号方式です。ICカードで用いる暗号を強化しても、認証済みの人に続いて別の人が入室する共連れの防止にはなりません。
(四):ICカードの認証に加えて指静脈認証も行うようにする。
⇒指静脈認証を追加しても、正規の従業員が認証した直後に別の従業員が一緒に入る共連れそのものは防げません。
(五):正門内側の自動ドアに共連れ防止用のアンチパスバックを導入する。
⇒通販事業部エリアではなく正門にアンチパスバックを導入しているため、問題となっている通販事業部エリアへの共連れを直接防止できません。
(六):通販事業部エリア内では,従業員証を常に見えるところに携帯する。
⇒従業員証を見えるようにするだけであり、通販事業部への入室権限をもたないA社従業員による共連れを直接防止する仕組みにはなりません。