
情報セキュリティアセスメントの数値計算|情報セキュリティマネジメント 令和4年 サンプル問題 問50
出典:令和4年度 サンプル問題 科目B 問50
分野:科目B / 情報セキュリティリスクアセスメント及びリスク対応
A社は,分析・計測機器などの販売及び機器を利用した試料の分析受託業務を行う分析機器メーカーである。A社では,図1の"情報セキュリティリスクアセスメント手順"に従い,年一度,情報セキュリティリスクアセスメントの結果をまとめている。
 A社は,自社のWebサイトをインターネット上に公開している。A社のWebサイトは,自社が取り扱う分析機器の情報を画像付きで一覧表示する機能を有しており,主にA社で販売する分析機器に関する機能の説明や操作マニュアルを掲載している。A社で分析機器を購入した顧客は,A社のWebサイトからマニュアルをダウンロードして利用することが多い。A社のWebサイトは,製品を販売する機能を有していない。
A社は,年次の情報セキュリティリスクアセスメントの結果を,表2にまとめた。
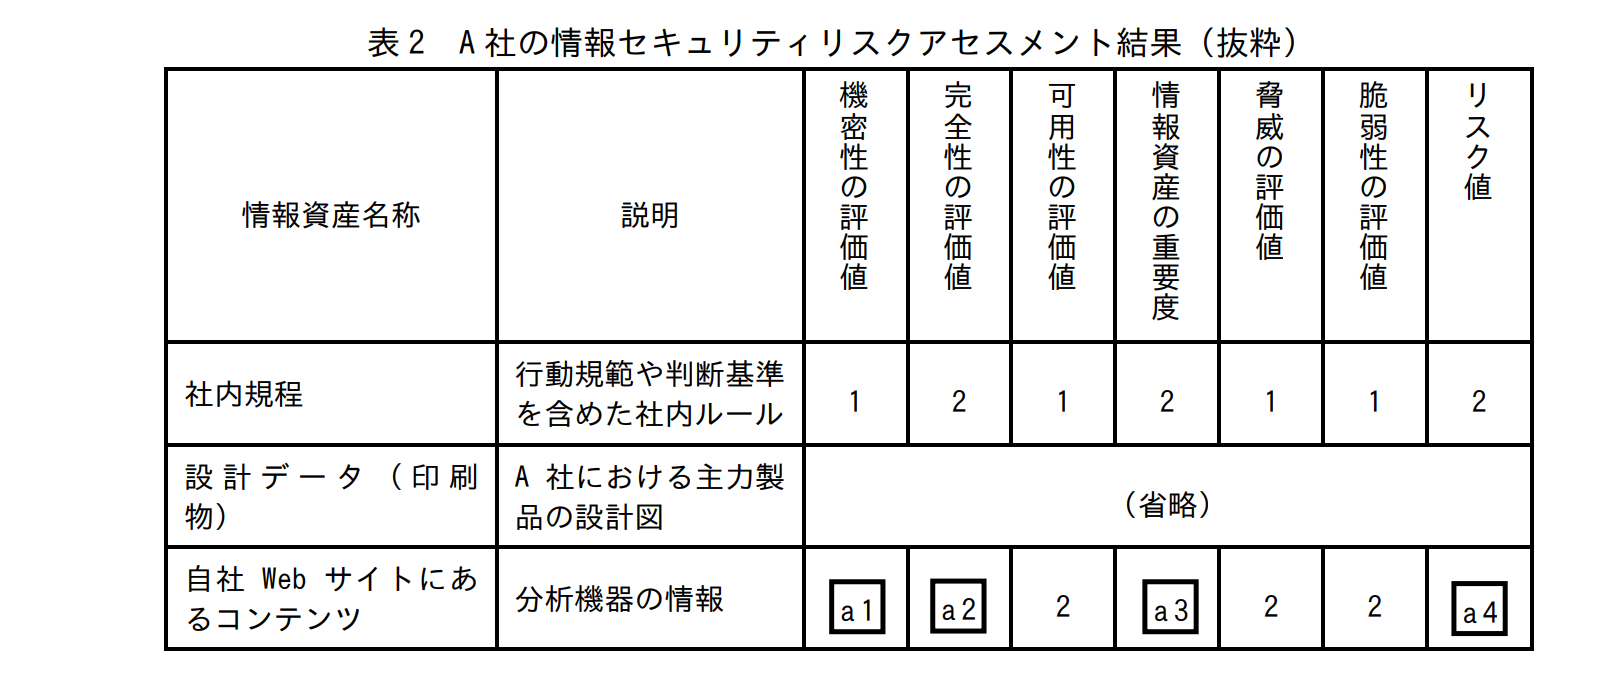 設問 表2中の[ a1 ]~[ a4 ]に入れる数値の適切な組合せを,aに関する解答群から選べ。
aに関する解答群
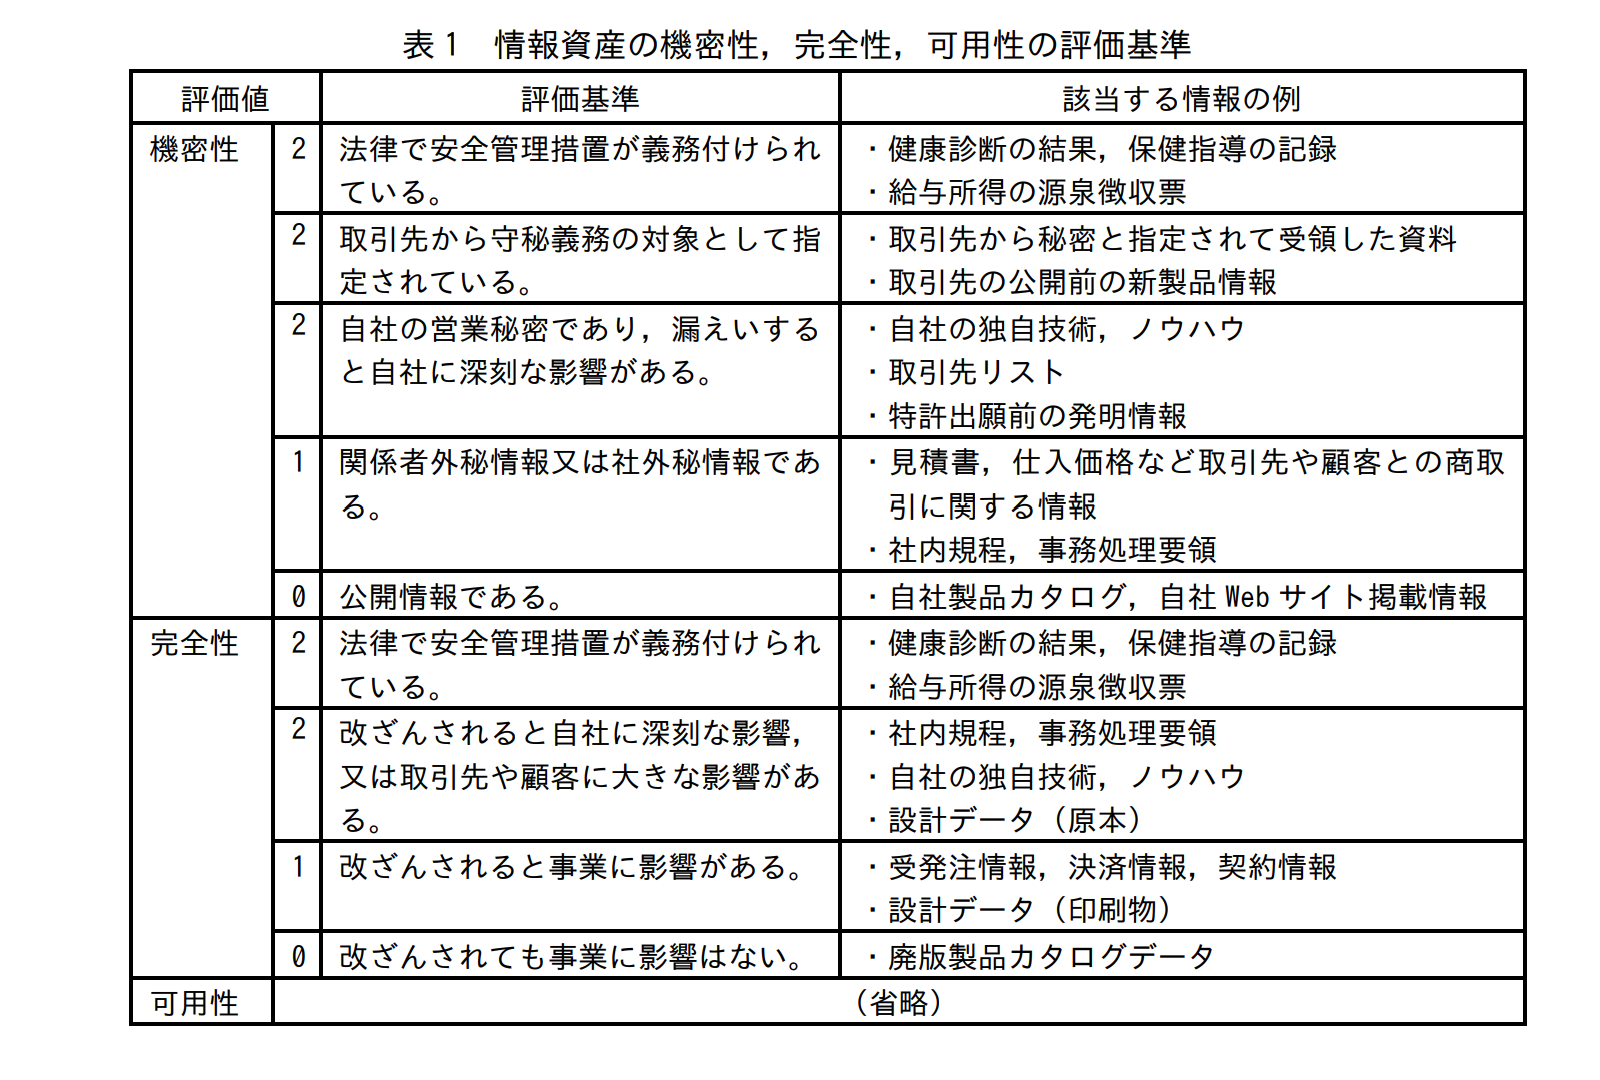
| ・情報資産の機密性,完全性,可用性の評価値は,それぞれ0~2の3段階とし,表1のとおりとする。 ・情報資産の機密性,完全性,可用性の評価値の最大値を,その情報資産の重要度とする。 ・脅威及び脆弱性の評価値は,それぞれ0~2の3段階とする。 ・情報資産ごとに,様々な脅威に対するリスク値を算出し,その最大値を当該情報資産のリスク値として情報資産管理台帳に記載する。ここで,情報資産の脅威ごとのリスク値は,次の式によって算出する。 ・リスク値=情報資産の重要度×脅威の評価値×脆弱性の評価値 ・情報資産のリスク値のしきい値を5とする。 ・情報資産ごとのリスク値がしきい値以下であれば受容可能なリスクとする。 ・情報資産ごとのリスク値がしきい値を超えた場合は,保有以外のリスク対応を行うことを基本とする。 |
図1 情報セキュリティリスクアセスメント手順
A社は,自社のWebサイトをインターネット上に公開している。A社のWebサイトは,自社が取り扱う分析機器の情報を画像付きで一覧表示する機能を有しており,主にA社で販売する分析機器に関する機能の説明や操作マニュアルを掲載している。A社で分析機器を購入した顧客は,A社のWebサイトからマニュアルをダウンロードして利用することが多い。A社のWebサイトは,製品を販売する機能を有していない。
A社は,年次の情報セキュリティリスクアセスメントの結果を,表2にまとめた。
設問 表2中の[ a1 ]~[ a4 ]に入れる数値の適切な組合せを,aに関する解答群から選べ。
aに関する解答群
| a1 | a2 | a3 | a4 | |
| ア | 0 | 0 | 2 | 8 |
| イ | 0 | 1 | 2 | 8 |
| ウ | 0 | 2 | 1 | 4 |
| エ | 0 | 2 | 2 | 8 |
| オ | 1 | 0 | 2 | 4 |
| カ | 1 | 1 | 2 | 8 |
| キ | 1 | 2 | 1 | 4 |
| ク | 1 | 2 | 2 | 8 |
TSUNAGARU-ADVICE
まず押さえたいこと
この問題では、表1の評価基準を使って機密性・完全性・可用性を個別に評価し、その最大値を情報資産の重要度とするという手順を追います。Webサイトのコンテンツは公開情報なので機密性は0です。一方、分析機器の説明や操作マニュアルは、改ざんされると顧客やA社に大きな影響を及ぼす可能性があるため完全性は2となります。可用性は表2で2と示されています。
事例を読むときの判断軸
機密性0、完全性2、可用性2なので、最大値を取る情報資産の重要度は2です。さらに脅威の評価値2、脆弱性の評価値2なので、リスク値は 2 × 2 × 2 = 8となります。つまり、a1 = 0、a2 = 2、a3 = 2、a4 = 8です。公開情報だから重要度も低いとは限らず、公開情報でも改ざんや利用不能による影響は大きくなり得る点が重要です。
上位試験につなげるために
支援士レベルでも、情報資産の評価では「秘密かどうか」だけで判断せず、機密性・完全性・可用性を別々に評価してからリスクを算定することが重要です。特に公開Webサイトでは機密性が低くても、偽情報への改ざんやサービス停止によって顧客・事業へ影響が及ぶため、完全性や可用性が高く評価されることがあります。
この問題では、「自社Webサイトにあるコンテンツ」について、表1の基準を使って機密性、完全性、可用性の評価値を順番に決めます。その後、3つの評価値の最大値から重要度を求め、リスク値を計算します。
〔a1について〕まず機密性です。A社のWebサイトはインターネット上に公開されており、分析機器の情報や操作マニュアルを誰でも閲覧・ダウンロードできる状態です。表1では「公開情報である」は機密性0なので、a1 = 0です。
〔a2について〕次に完全性です。Webサイトには分析機器の機能説明や操作マニュアルが掲載され、顧客が実際にマニュアルをダウンロードして利用しています。これらの情報が改ざんされると、顧客が誤った方法で機器を操作するなど、顧客に大きな影響を及ぼす可能性があります。表1の「改ざんされると自社に深刻な影響、又は取引先や顧客に大きな影響がある」に当てはまるため、a2 = 2です。
〔a3について〕可用性は表2で既に2と示されています。情報資産の重要度は、機密性、完全性、可用性の評価値の最大値なので、
〔a4について〕max(0、2、2) = 2
となり、a3 = 2です。
最後に、表2では脅威の評価値が2、脆弱性の評価値も2なので、リスク値を計算します。
リスク値 = 情報資産の重要度 × 脅威の評価値 × 脆弱性の評価値
= 2 × 2 × 2
= 8
したがって、a1 = 0、a2 = 2、a3 = 2、a4 = 8となり、エが適切です。